

時間限定無料ダウンロード 最新のPCNSA日本語問題集で2023年最新のPCNSA日本語試験問題
最新のPalo Alto Networks PCNSA日本語認定の練習テスト問題
質問 # 143
提示されたスクリーンショットに基づいて、クリックするとウィンドウを開いてポリシールールに一致するすべてのアプリケーションを表示するリンクが含まれている列はどれですか。
- A. 許可されるアプリ
- B. 名前
- C. 表示されたアプリ
- D. サービス
正解:B
質問 # 144
Active Directoryユニバーサルグループでグループマッピングを使用する場合、ユーザーIDを構成するときに何をする必要がありますか?
- A. ユーザーベースのセキュリティポリシーのプライマリ従業員ID番号を構成します
- B. ポート636でLDAPSを使用してドメインコントローラーに接続するためのRADIUSサーバープロファイルを作成するか、
- C. SSLの場合はポート3268または3269でグローバルカタログサーバーのルートドメインに接続するためのLDAPサーバープロファイルを作成します
- D. グループマッピングキャッシュをクリアするように頻度スケジュールを構成します
正解:C
解説:
If you have Universal Groups, create an LDAP server profile to connect to the root domain of the Global Catalog server on port 3268 or 3269 for SSL, then create another LDAP server profile to connect to the root domain controllers on port 389. This helps ensure that users and group information is available for all domains and subdomains.
https://docs.paloaltonetworks.com/pan-os/9-1/pan-os-admin/user-id/map-users-to-groups
質問 # 145
セキュリティポリシーで、すべてのポリシールールヒットカウンターをゼロに戻す最も速い方法は何ですか?
- A. CLIを使用してコマンドreset rules allを入力します
- B. [ルールヒットカウンターのリセット]> [すべてのルール]オプションを使用します。
- C. ファイアウォールを再起動します。
- D. 各ルールを強調表示し、[ルールヒットカウンターのリセット]> [選択したルール]を使用します。
正解:A
質問 # 146
「105 1 1/0 127 248 2」はどのタイプのアドレスオブジェクトですか?
- A. IPワイルドカードマスク
- B. IPネットマスク
- C. IPサブネット
- D. IP範囲
正解:A
質問 # 147
企業がウイルス対策プロファイルを必要とするのはなぜですか?
- A. コマンド アンド コントロール トラフィックを防止するため
- B. ウイルス、ワーム、およびトロイの木馬から保護するため
- C. 悪意のある Web コンテンツへのアクセスを防ぐため
- D. 既知のエクスプロイトを防ぐため
正解:B
質問 # 148
表示されたセキュリティポリシールールに基づいて、sshはどのポートで許可されますか?
- A. 0
- B. 1
- C. 2
- D. 3
正解:A
質問 # 149
ある企業が60日前に、古いポートベースのファイアウォールを新しいPalo Alto Networks NGFWに移動しました。ファイアウォールの古いルールまたは未使用のルールを特定するために、会社はどのユーティリティを使用する必要がありますか?
- A. ルール使用フィルター>ヒット数> 30日間未使用
- B. ルール使用フィルター>アプリが指定されていません
- C. ルール使用フィルター>未使用のアプリ
- D. ルール使用フィルター>ヒット数> 90日間未使用
正解:A
質問 # 150
App-IDの更新に関連するアクションのうち、セキュリティ管理者が新しいアプリケーションの署名と一致する既存のセキュリティポリシールールを表示できるのはどれですか。
- A. ポリシーの確認
- B. レビューアプリ
- C. 事前分析
- D. アプリの一致の確認
正解:A
解説:
References:
https://docs.paloaltonetworks.com/pan-os/9-0/pan-os-admin/app-id/manage-new-app-ids-introduced- incontent-releases/review-new-app-id-impact-on- existing-policy-rules
質問 # 151
サイバー攻撃のライフサイクル図を考慮して、攻撃者が標的のマシンに対して悪意のあるコードを開始できる段階を特定します。
- A. 悪用
- B. 目的に基づいて行動する
- C. インストール
- D. 偵察
正解:A
質問 # 152
システム内でURL分類が処理される正しい順序を調整します。
正解:
解説:
質問 # 153
管理者は、ユーザーが自分のオフィスアプリケーションを使用できるようにする必要があります。管理者は、動的環境で複数のアプリケーションを許可するようにファイアウォールを構成する必要がありますか?
- A. アプリケーションフィルターを作成し、Officeプログラムという名前を付けます。ビジネスシステムのカテゴリー、office-programsサブカテゴリーでフィルターします。
- B. アプリケーショングループを作成し、Office 365、Evernote、Google Docs、Libre Officeを追加します
- C. アプリケーションフィルターを作成し、Officeプログラムという名前を付けて、ビジネスシステムカテゴリでフィルターします。
- D. アプリケーショングループを作成し、ビジネスシステムを追加します
正解:A
解説:
Explanation
An application filter is an object that dynamically groups applications based on application attributes that you define, including category, subcategory, technology, risk factor, and characteristic. This is useful when you want to safely enable access to applications that you do not explicitly sanction, but that you want users to be able to access. For example, you may want to enable employees to choose their own office programs (such as Evernote, Google Docs, or Microsoft Office 365) for business use. To safely enable these types of applications, you could create an application filter that matches on the Category business-systems and the Subcategory office-programs. As new applications office programs emerge and new App-IDs get created, these new applications will automatically match the filter you defined; you will not have to make any additional changes to your policy rulebase to safely enable any application that matches the attributes you defined for the filter.
https://docs.paloaltonetworks.com/pan-os/9-0/pan-os-admin/app-id/use-application-objects-in
-policy/create-an-application-filter.html
質問 # 154
管理者が利用できない更新オプションはどれですか?
- A. 新しいURL
- B. 新しい悪意のあるドメイン
- C. 新しいスパイウェア通知
- D. 新しいアプリケーション署名
- E. 新しいウイルス対策署名
正解:A
質問 # 155
スクリーンショットに基づいて、「it」というラベルの付いたユーザーのグループの目的は何ですか?
- A. 「すべての」ユーザーがDMZゾーンのサーバーにアクセスできるようにします
- B. グループ「it」のユーザーがITアプリケーションにアクセスできるようにします
- C. ユーザーがすべてのポートでITアプリケーションにアクセスできるようにします
- D. グループ「DMZ」のユーザーがITアプリケーションにアクセスできるようにします
正解:B
質問 # 156
セキュリティポリシーで、すべてのポリシールールヒットカウンターをゼロに戻す最も速い方法は何ですか?
- A. [ルールヒットカウンターのリセット]> [すべてのルール]オプションを使用します。
- B. ファイアウォールを再起動します。
- C. 各ルールを強調表示し、[ルールヒットカウンターのリセット]> [選択したルール]を使用します。
- D. CLIを使用してコマンドreset rules allを入力します
正解:A
質問 # 157
シナリオを考えると、複数の静的デフォルトルートに関して正しいのはどの2つのステートメントですか? (2つ選択してください。)
- A. メトリックが最も高いルートがアクティブに使用されています
- B. 最も低いメトリックのルートがアクティブに使用されています
- C. パス監視はルートが使用可能かどうかを判断しません
- D. パス監視はルートが使用可能かどうかを判断します
正解:B、D
質問 # 158
内部ゾーンのすべてのユーザーには、DMZ ゾーン内のサーバーへの Telnet アクセスのみを許可する必要があります。このタイプのアクセスのみを許可するセキュリティ ポリシー ルールの 2 つの空のフィールドに入力します。
2つ選んでください。
- A. Application = "any"
- B. Service = "any"
- C. Service - "application-default"
- D. Application = "Telnet"
正解:C、D
質問 # 159
ネットワークデバイスを正しいUser-IDテクノロジと一致させます。
正解:
解説:
Explanation:
Microsoft Exchange - Server monitoring
Linux authentication - syslog monitoring
Windows Client - client probing
Citrix client - Terminal Services agent
質問 # 160
ステートメントを完了します。セキュリティプロファイルはトラフィックをブロックまたは許可することができます____________
- A. トラフィックを許可またはブロックするセキュリティポリシーに一致した後
- B. セキュリティポリシーに一致する前
- C. トラフィックを許可するセキュリティポリシーに一致した後
- D. unknown-tcpまたはunknown-udpトラフィック
正解:C
解説:
Security profiles are objects added to policy rules that are configured with an action of allow.
質問 # 161
管理者は、NAT ルールを作成して、デフォルトの NAT ルールからフローを除外したいと考えています。これを行う最善の方法は何ですか?
- A. トラフィックを許可するセキュリティ ポリシー ルールを作成します。
- B. 宛先インターフェースに変換する静的 NAT ルールを作成します。
- C. アプリケーション オーバーライドを使用して静的 NAT ルールを作成します。
- D. 正しいパラメータを使用して新しい NAT ルールを作成し、変換タイプを [なし] のままにします。
正解:D
質問 # 162
ソースNATポリシーを作成するときに、[変換されたパケット]タブのどのエントリにオプション[動的IPとポート]、[動的]、[静的IP]、および[なし]が表示されますか?
- A. 住所タイプ
- B. インターフェース
- C. IPアドレス
- D. 翻訳タイプ
正解:D
質問 # 163
Palo Alto Networks Security Operating Platformアーキテクチャーをその説明に一致させます。
正解:
解説: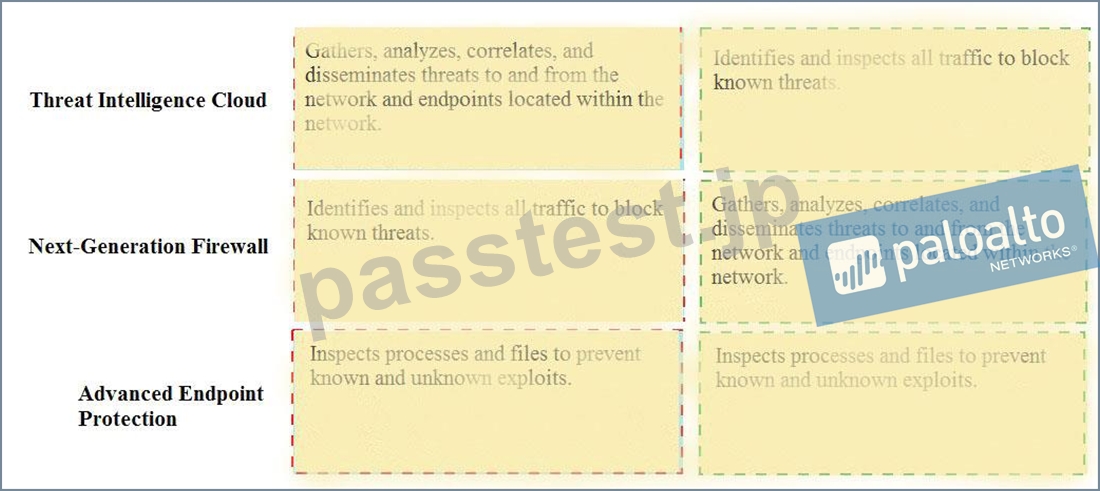
Explanation
Threat Intelligence Cloud - Gathers, analyzes, correlates, and disseminates threats to and from the network and endpoints located within the network.
Next-Generation Firewall - Identifies and inspects all traffic to block known threats Advanced Endpoint Protection - Inspects processes and files to prevent known and unknown exploits
質問 # 164
ネットワークデバイスを正しいUser-IDテクノロジと一致させます。
正解:
解説:
Explanation
Microsoft Exchange - Server monitoring
Linux authentication - syslog monitoring
Windows Client - client probing
Citrix client - Terminal Services agent
質問 # 165
複数のWANリンク、制限されたネットワーク帯域幅、制限されたファイアウォール管理プレーンリソースがあるネットワークでは、どのUser-IDエージェントが適切でしょうか?
- A. 内部ネットワークに展開されたCitrixターミナルサーバー
- B. 内部ネットワークに展開されたPAN-OS統合エージェント
- C. 内部ネットワークに展開されたWindowsベースのエージェント
- D. 各WANリンクに展開されたWindowsベースのエージェント
正解:C
解説:
説明
統合されたPAN-OSエージェントよりもWindowsエージェントを選択するもう1つの理由は、ファイアウォールの管理プレーンで処理サイクルを節約するためです。
質問 # 166
動的ユーザーグループは何をしますか?
- A. 異常なユーザー動作と悪意のあるアクティビティの自動修復を提供するQoSポリシーを作成します
- B. 異常なユーザーの動作や悪意のあるアクティビティの自動サイズ設定を提供するポリシーを作成します
- C. 異常なユーザー動作と悪意のあるアクティビティの自動修復を提供するポリシーを作成します
- D. ファイアウォール管理者の動的リストを作成します
正解:C
解説:
Explanation
https://docs.paloaltonetworks.com/pan-os/9-1/pan-os-new-features/user-id-features/dynamic-user-groups#:~:text
質問 # 167
Cyber-Attack Lifecycleステージをその正しい説明に一致させます。
正解:
解説:
質問 # 168
......
検証済みのPCNSA日本語問題集と解答で一年間無料最速更新:https://www.passtest.jp/Palo-Alto-Networks/PCNSA-JPN-shiken.html