

練習できるPCNSA日本語問題には認定ガイド問題と解答とトレーニングを提供しています
無料Palo Alto Networks PCNSA日本語テスト練習問題試験問題集
質問 # 132
DNS 署名をチェックできるようにするために、セキュリティ ポリシーに追加する必要があるセキュリティ プロファイルはどれですか?
- A. 脆弱性保護
- B. アンチスパイウェア
- C. URL フィルタリング
- D. ウイルス対策
正解:C
質問 # 133
パワーボール宝くじは今週、異常に高い値に達しました。あなたの会社は、従業員が今週だけPowerBall Lottery Webサイト(www.powerball.com)にアクセスできるようにすることで、士気を高めることにしました。ただし、同社は、URLフィルタリングの「ギャンブル」カテゴリにリストされている他のWebサイトに従業員がアクセスすることを望んでいません。
従業員が「ギャンブル」URLカテゴリへのアクセスのブロックを解除せずにPowerBall宝くじのWebサイトにアクセスできるようにする方法はどれですか。
- A. ギャンブルのURLカテゴリからpowerball.comを手動で削除します。
- B. *。powerball.comをURLフィルタリング許可リストに追加します。
- C. URLwww.powerball.comのみをセキュリティポリシー許可ルールに追加します。
- D. カスタムURLカテゴリを作成し、それに* .powerball.comを追加して、セキュリティプロファイルで許可します。
正解:D
質問 # 134
予防姿勢評価に関して正しい説明はどれですか。
- A. パノラマ/ファイアウォールで200以上のセキュリティチェックを実行して評価します
- B. セキュリティポリシー導入ヒートマップコンポーネントは、デバイスグループ、シリアル番号、ゾーン、アーキテクチャの領域、およびその他のカテゴリで情報をフィルタリングします
- C. ネットワークとセキュリティアーキテクチャのすべての領域にわたるセキュリティリスク防止のギャップを明らかにするのに役立つ一連のアンケートを提供します
- D. 各評価領域の採用率を提供します
正解:C
解説:
Prevention Posture Assessment (PPA) - The PPA is a set of questionnaires that help uncover security risk prevention gaps across all areas of network and security architecture. The PPA not only helps to identify all security risks, it also provides detailed suggestions on how to prevent the risks and close the gaps. The assessment, guided by an experienced Palo Alto Networks sales engineer, helps determine the areas of greatest risk where you should focus prevention activities.
You can run the PPA on firewalls and on Panorama.
https://docs.paloaltonetworks.com/best-practices/8-1/data-center-best-practices/data-center-best- practice-security-policy/use-palo-alto-networks-assessment-and-review-tools
質問 # 135
別のプロセッサで構成、ロギング、レポート機能を提供するファイアウォールプレーンはどれですか。
- A. ネットワーク処理
- B. セキュリティ処理
- C. コントロール
- D. データ
正解:C
質問 # 136
SAML 認証を構成するには、ファイアウォール上で何を最初に作成する必要がありますか?
- A. サーバーグループ
- B. サーバー プロファイル
- C. サーバーの場所
- D. サーバー ポリシー
正解:B
解説:
A server profile identifies the external authentication service and instructs the firewall on how to connect to that authentication service and access the authentication credentials for your users. To configure SAML authentication, you must create a server profile and register the firewall and the identity provider (IdP) with each other. You can import a SAML metadata file from the IdP to automatically create a server profile and populate the connection, registration, and IdP certificate information. Reference: Configure SAML Authentication, Set Up SAML Authentication, Introduction to SAML
質問 # 137
送信者に通知せずにファイアウォールがネットワーク トラフィックをブロックする結果となるのはどのアクションですか?
- A. 拒否します
- B. クライアントをリセット
- C. 通知なし
- D. ドロップ
正解:D
質問 # 138
ウイルス対策、スパイウェア対策、および脆弱性保護のセキュリティ プロファイルをセキュリティ ポリシー ルールに添付するには、どの設定を選択する必要がありますか?
- A. [ポリシー] > [セキュリティ] > [アクション] タブ > プロファイル タイプとしてグループ プロファイルを選択
- B. ポリシー > セキュリティ > アクション タブ > プロファイル タイプとしてプロファイルを選択
- C. ポリシー > セキュリティ > アクション タブ > プロファイル タイプとしてタグ付きプロファイルを選択
- D. [ポリシー] > [セキュリティ] > [アクション] タブ > [プロファイル タイプ] として [デフォルト プロファイル] を選択します。
正解:B
解説:
To enable the firewall to scan the traffic that it allows based on a Security policy rule, you must also attach Security Profiles -including URL Filtering, Antivirus, Anti-Spyware, File Blocking, and WildFire Analysis-to each rule. To attach a Security Profile to a Security policy rule, you must select Profiles as the Profile Type in the Actions tab of the rule. This allows you to choose from the predefined or custom Security Profiles that you have configured. Group-Profiles, Default-Profiles, and Tagged-Profiles are not valid options for attaching Security Profiles to Security policy rules. Reference: Set Up a Basic Security Policy, Security Profiles, Updated Certifications for PAN-OS 10.1
質問 # 139
コンプライアンス担当者は、インターネットへのすべての境界ファイアウォールですべての回避アプリケーションをブロックする必要があることを要求しています。ファイアウォールは 2 つのゾーンで構成されています。
1. 内部ネットワークの信頼性
2. インターネットを信頼しない
パロアルトネットワークス NGFW の機能に基づいて、App-ID を使用してこのリクエストに準拠するセキュリティ ポリシーを構成する 2 つの方法は何ですか? (2つお選びください)
- A. サービス application-default を使用して、trust から untrust までのポリシーの先頭に拒否ルールを作成し、アプリケーションとして evasive を選択します。
- B. サービス application-default を使用して、trust から untrust までのポリシーの先頭に拒否ルールを作成し、回避特性を持つアプリケーション フィルターを追加します。
- C. 任意のサービスに対して信頼から非信頼までのポリシーの先頭に拒否ルールを作成し、回避特性を持つアプリケーション フィルターを追加します。
- D. 任意のサービスに対して信頼から非信頼までのポリシーの先頭に拒否ルールを作成し、アプリケーションとして回避を選択します。
正解:B、C
質問 # 140
セキュリティポリシーに添付できるセキュリティプロファイルタイプはどれですか。 (2つ選択してください。)
- A. 脅威
- B. ウイルス対策
- C. 脆弱性
- D. DDoS保護
正解:B、C
解説:
Under Policy -> Action -> Profile Setting, you can see the below options:
Antivirus, Vulnerability Protection, Anti-Spyware, URL Filtering, File blocking, Data Filtering and Wildfire Analysis.
https://docs.paloaltonetworks.com/pan-os/10-0/pan-os-admin/policy/security-profiles.html
質問 # 141
動的なユーザーグループに含まれるように、ユーザー名にタグを付けるために使用できる2つの機能はどれですか。 (2つ選択してください)
- A. ユーザーID Windowsベースのエージェント
- B. XML API
- C. ログ転送の自動タグ付け
- D. GlobalProtectエージェント
正解:A、D
質問 # 142
パノラマからファイアウォールにコンテンツ更新を展開する際に推奨される考慮事項は何ですか?
- A. コンテンツの更新を展開する前に、必ずコンテンツリリースバージョンの互換性を確認してください。
- B. ファイアウォールA / A HAペアのコンテンツ更新には、定義済みのマスターデバイスが必要です。
- C. コンテンツの更新をデプロイした後、コミットを実行してパノラマにプッシュします。
- D. ファイアウォールA / P HAペアのコンテンツ更新は、アクティブなファイアウォールにのみプッシュできます。
正解:C
解説:
https://docs.paloaltonetworks.com/panorama/9-1/panorama-admin/manage-licenses-and-updates/deploy-updates-to-firewalls-log-collectors-and-wildfire- appliances-using-panorama/schedule-a-content-update-using-panorama.html
質問 # 143
従業員がYouTubeにアクセスしようとすると、アプリケーションブロックページが表示されます。YouTubeアプリケーションをブロックしているセキュリティポリシーはどれですか?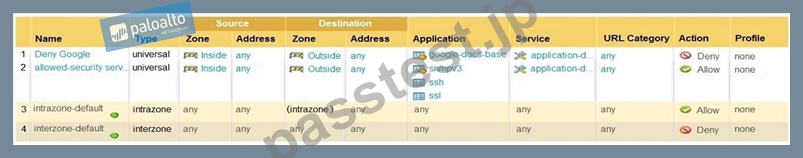
- A. ゾーン間-デフォルト
- B. Googleを拒否する
- C. 許可されたセキュリティサービス
- D. ゾーン内-デフォルト
正解:A
質問 # 144
スクリーンショットに基づいて、「it」というラベルの付いたユーザーのグループの目的は何ですか?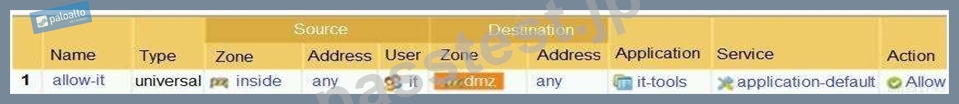
- A. グループ「it」のユーザーがITアプリケーションにアクセスできるようにします。
- B. 「すべての」ユーザーがDMZゾーンのサーバーにアクセスできるようにします。
- C. グループ「DMZ」のユーザーがITアプリケーションにアクセスできるようにします。
- D. ユーザーがすべてのポートでITアプリケーションにアクセスできるようにします。
正解:A
質問 # 145
ホストに感染する新しいマルウェアに関する通知を受け取ります。感染すると、感染したホストがコマンド アンド コントロール サーバーに接続しようとします。
どのセキュリティ プロファイルがこの脅威を検出し、コマンド アンド コントロール接続の確立を阻止しますか?
- A. 送信セキュリティ ポリシー ルールに適用されるデータ フィルタリング プロファイル。
- B. 送信セキュリティ ポリシー ルールに適用される脆弱性保護プロファイル。
- C. 送信セキュリティ ポリシー ルールに適用されるウイルス対策プロファイル
- D. 送信セキュリティ ポリシーに適用されるスパイウェア対策プロファイル。
正解:D
解説:
Anti-Spyware Security Profiles block spyware on compromised hosts from trying to communicate with external command-and-control (C2) servers, thus enabling you to detect malicious traffic leaving the network from infected clients.
質問 # 146
ファイアウォールで使用するためにアンチウイルス更新をダウンロードする前に、管理者はどのライセンスを取得する必要がありますか?
- A. 脅威環境ライセンス
- B. 脅威防止ライセンス
- C. 脅威防止ライセンス
- D. 脅威実装ライセンス
正解:B
解説:
https://docs.paloaltonetworks.com/pan-os/8-0/pan-os-admin/threat-prevention/set-up-antivirus-anti-spyware-and-vulnerability-protection.html
質問 # 147
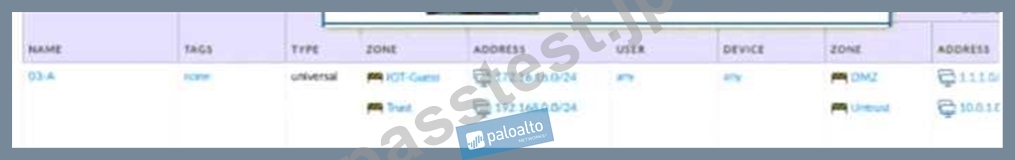
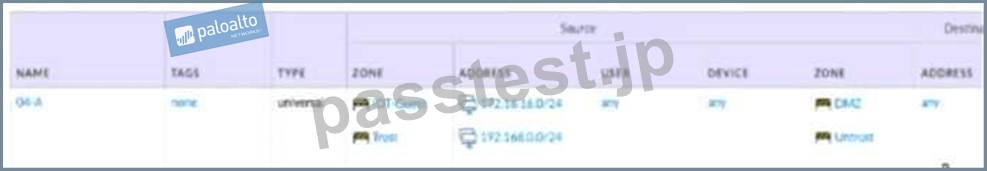
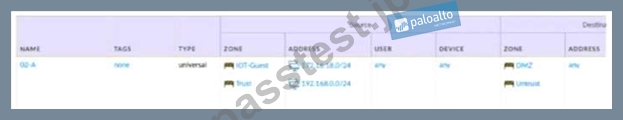
ネットワーク図を考えると、信頼できるユーザーとゲストユーザーの両方がSSHを使用して一般的なインターネットサーバーとDMZサーバーにアクセスするためのトラフィックを許可する必要があります。WebブラウジングおよびSSLアプリケーション。
どのポリシーが望ましい結果を達成しますか?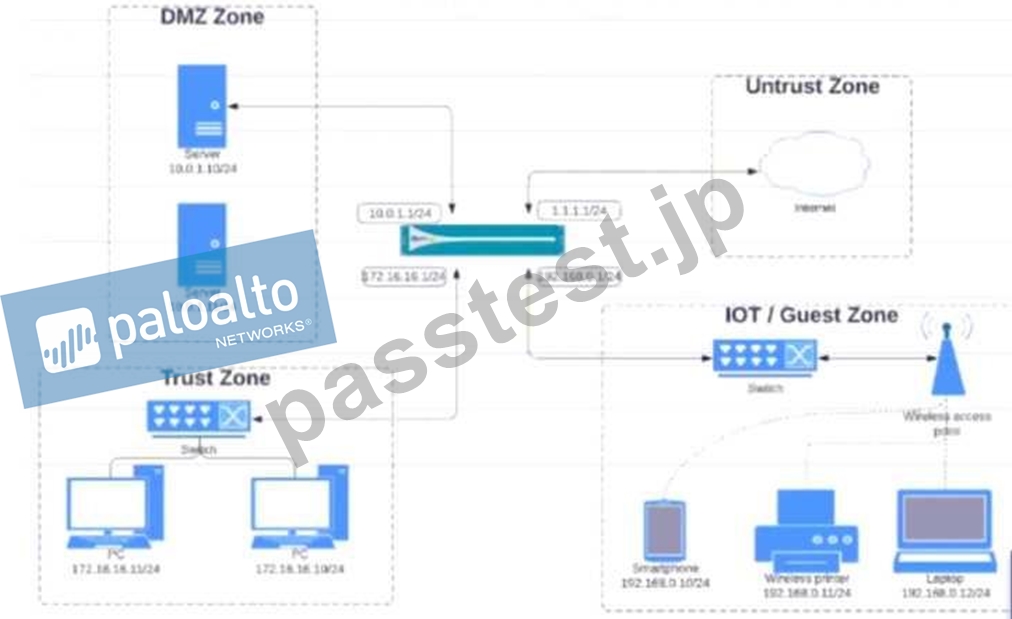
- A.
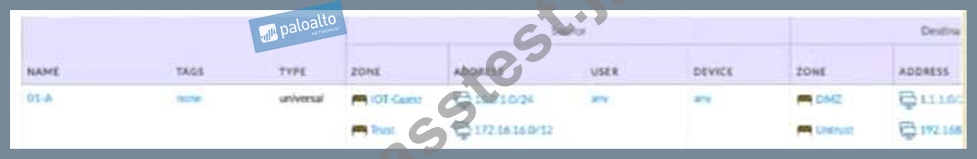
- B.
- C.
- D.
正解:D
質問 # 148
Cyber-Attack Lifecycleステージをその正しい説明に一致させます。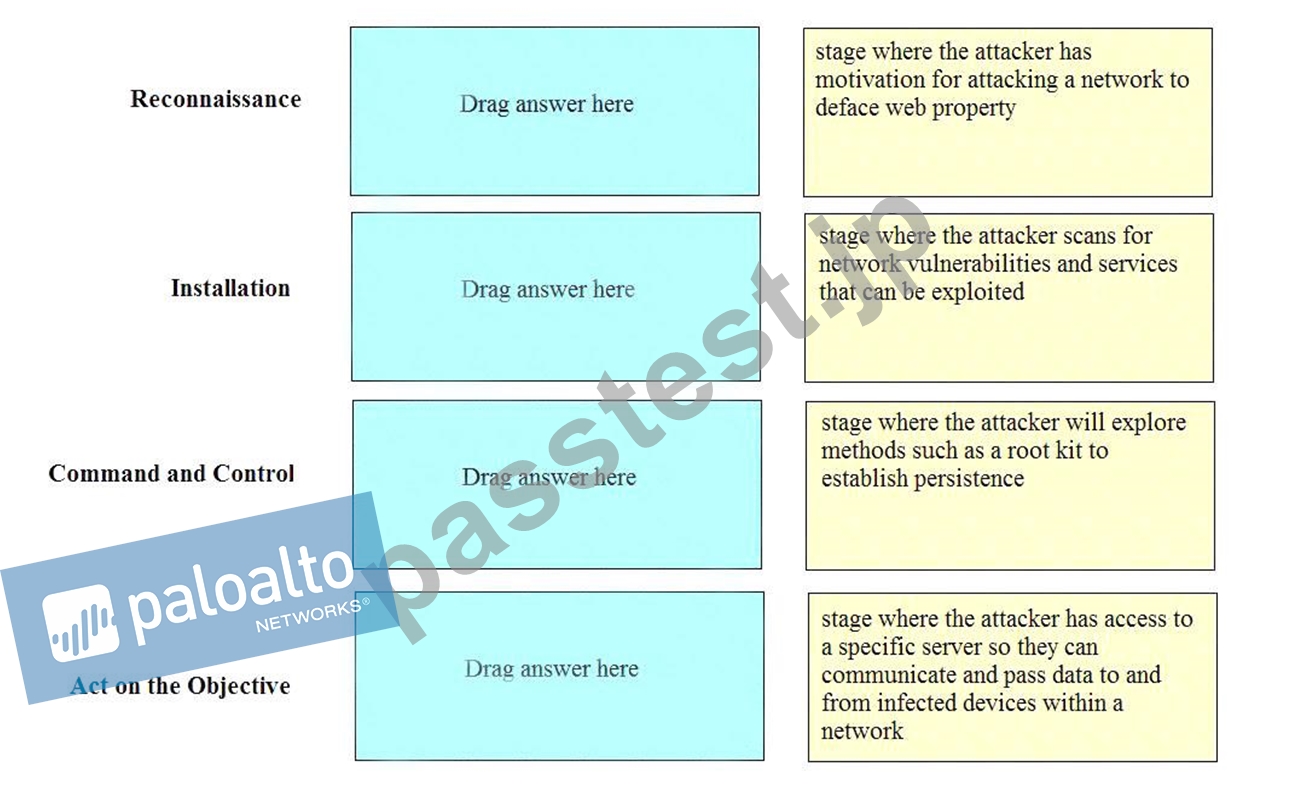
正解:
解説: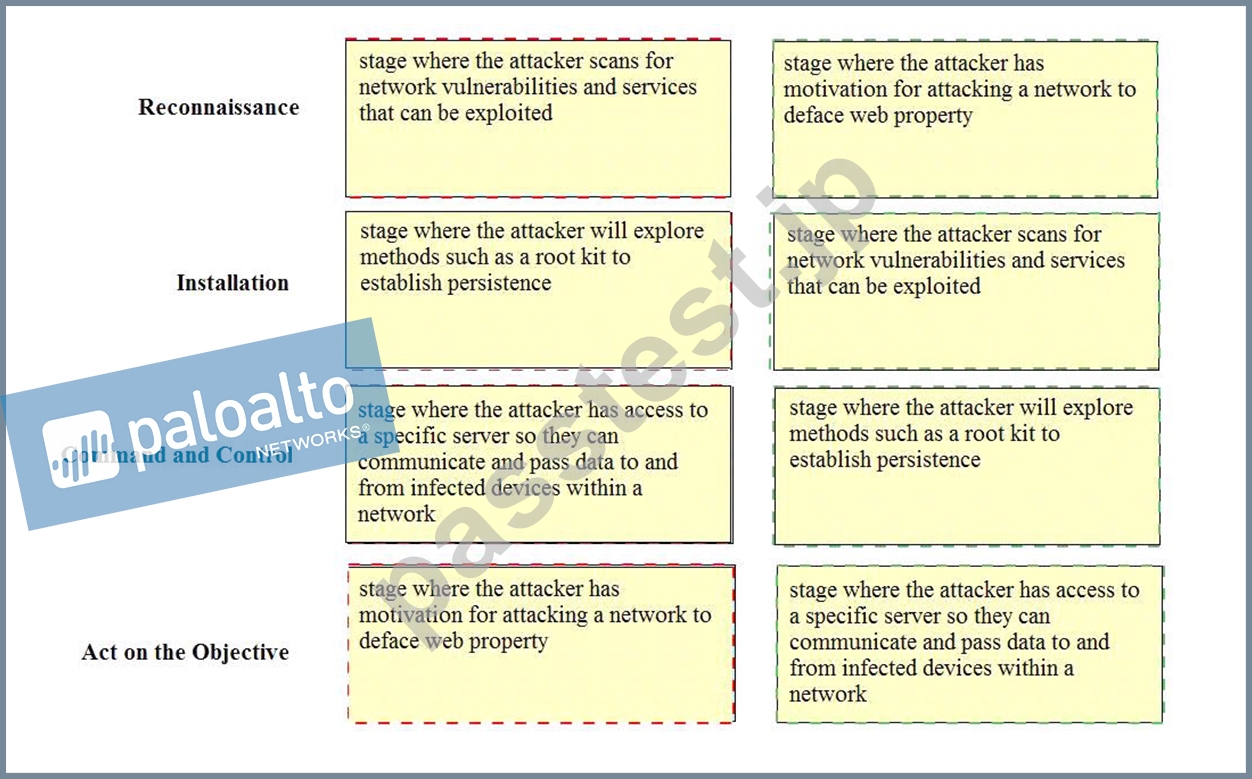
Explanation
Reconnaissance - stage where the attacker scans for network vulnerabilities and services that can be exploited.
Installation - stage where the attacker will explore methods such as a root kit to establish persistence Command and Control - stage where the attacker has access to a specific server so they can communicate and pass data to and from infected devices within a network.
Act on the Objective - stage where an attacker has motivation for attacking a network to deface web property
質問 # 149
ポート マッピング ユーザー マッピング方法で監視できるのは、どの 2 種類の環境ですか? (2つお選びください。)
- A. Exchange サーバー
- B. シトリックス
- C. Linux サーバー
- D. Microsoft ターミナル サーバー
正解:B、D
質問 # 150
内部ゾーンのユーザーは、DMZ ゾーンのサーバーに Telnet 接続できる必要があります。
セキュリティ ポリシーを完成させて、Telnet のみが許可されるようにします。
セキュリティ ポリシー: ソース ゾーン: DMZ ゾーンの内部 __________services "アプリケーションの既定値"、およびアクション = 許可
- A. USER-ID = 'Allow users in Trusted'
- B. Application = 'Telnet'
- C. Destination IP: 192.168.1.123/24
- D. Log Forwarding
正解:B
質問 # 151
......
試験準備には欠かさない!トップクラスのPalo Alto Networks PCNSA日本語試験アプリ学習ガイドで練習問題最新版:https://www.passtest.jp/Palo-Alto-Networks/PCNSA-JPN-shiken.html